智能网络设备的安全防护 挑战与解决方案
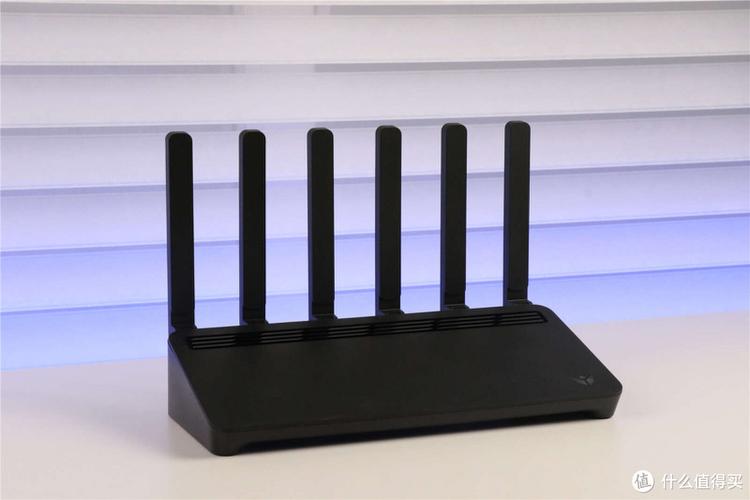
随着物联网和智能化的快速发展,智能网络设备(如路由器、交换机、防火墙、智能家居中枢等)已广泛应用于企业和家庭网络。它们不仅承担着数据传输与连接的重任,还集成了人工智能与自动化功能,以提升网络效率和用户体验。这些设备也成为了网络攻击的重点目标。如何确保智能网络设备的安全防护,已成为一个亟待解决的课题。
智能网络设备面临的安全威胁
- 弱口令与默认凭证:许多设备出厂时使用默认用户名和密码,用户未修改即投入使用,攻击者可轻易入侵。
- 固件漏洞:设备固件可能存在缓冲区溢出、命令注入等漏洞,攻击者利用这些漏洞可远程执行代码,控制设备。
- 未加密通信:部分设备的管理界面或数据传输未采用加密协议,导致敏感信息(如配置、密码)被窃听。
- 僵尸网络感染:Mirai等恶意软件可扫描并感染存在漏洞的设备,组建僵尸网络发起大规模DDoS攻击。
- 供应链攻击:设备在生产、运输环节可能被植入后门或恶意代码,威胁长期存在。
智能网络设备安全防护的关键措施
1. 强化设备身份认证与访问控制
- 强制修改默认凭证,设置高强度密码(包含大小写字母、数字、特殊符号,长度不少于12位)。
- 启用多因素认证(MFA),如配合短信验证码或硬件令牌。
- 限制管理接口的访问来源IP,仅允许可信网络访问。
2. 定期更新与漏洞管理
- 关注厂商发布的安全公告和固件更新,及时修补已知漏洞。
- 若设备支持自动更新,建议开启,但需验证更新来源的可信性。
- 对无法更新的老旧设备,采取隔离措施或替换为安全新型号。
3. 加密通信与数据保护
- 禁用不安全的协议(如Telnet、HTTP),改用SSH、HTTPS等加密协议进行管理。
- 对无线网络启用WPA2/WPA3加密,并使用强预共享密钥或802.1X认证。
- 敏感数据存储时进行加密,防止物理窃取导致信息泄露。
4. 网络隔离与分段
- 将智能设备划分到独立的VLAN或子网,限制其访问核心业务网络的权限。
- 部署防火墙和入侵检测/防御系统(IDS/IPS),监控异常流量并阻断攻击。
- 对家庭用户,可将IoT设备置于专门的访客网络,与个人电脑隔离。
5. 安全审计与监控
- 启用设备日志功能,并集中存储至安全日志服务器,便于事后追溯。
- 利用SIEM(安全信息和事件管理)工具分析日志,及时发现可疑行为。
- 定期进行安全评估和渗透测试,主动发现潜在弱点。
6. 供应链与生命周期安全管理
- 采购时选择有安全信誉的品牌,要求厂商提供安全开发流程证明。
- 设备到货后先进行安全检查,再投入生产环境。
- 设备退役或报废前,彻底清除配置和存储数据。
未来展望
随着人工智能和机器学习技术的融入,智能网络设备的安全防护将更加智能化。例如,基于行为的异常检测可以自动识别并响应未知威胁;区块链技术可用于确保固件和配置的完整性。安全永远是攻防双方的动态博弈。只有将技术手段、管理流程和用户安全意识相结合,才能构建起智能网络设备的纵深防御体系,真正实现“智能”与“安全”的并行。
如若转载,请注明出处:http://www.enteruc.com/product/54.html
更新时间:2026-10-07 10:14:16